セキュリティエンジニアの需要が高まるけど、給与が上がらないってのが終わってるんだよね。最近飯食う暇も無く残業して、もの凄いスピード感でギリギリの対策して、疲弊しきってる時に一言”良い働きしてるね”って役員の言葉。労ってるつもりかわからんが言葉だけで済ませんなよな
雇われセキュリティエンジニアをホワイトハッカーと呼ぶ風潮、ダサいからやめた方が良いと思う。
不正アクセスの罰則は3年以下の懲役または100万円以下の罰金。あまりにも攻撃側にリスクがなさ過ぎる
ひろゆきが最後に言ってることよくわかる。問題が起きたら厳しく攻めるとか締め付けるってことだけやってると、全部海外任せにするしかなくなる。それでいいのかと。政府の支援もいいと思うけど、現状もし支援した先に問題が起きたとしてそれでひたすら責められて日本ではもう無理だねってすぐなる未来がみえる。もっと国家の総意として支援できるような状況にならないもんかな。
てぃ先生が懸念された問題は夏野さんが回答されてます。
フォーム程度で問い合わせるぐらいのことで余計な個人情報を取らないようにすれば良い。
この先は「個人情報にそもそも価値はない」という世界線になると予想する。
「守る」なんて発想がもう時代遅れになる
犯人は何としても逮捕して、法律が許す限り最大限の刑罰を与えて欲しい。サイバー犯罪はとても割に合わないと誰もが思うような見せしめ効果をしっかりと出すようにしないと社会の安定が失われてしまう。
会社側も、ネットワークエンジニアやセキュリティエンジニアにもっとお金出さないと。
カドカワの時は払った方が早いみたいな解説をまさにこのアベマでしてたよね
GMOがMicrosoftも非推奨な古い権限管理をしてて変更しなきゃだけど、偉い人がサービス止めたくなくてこの事態って聞いて、
先日の総理が、サーバ止めてとっととPHP対策しろや、って偉い人ぶん殴ったのは有効だったと感じた
攻撃側への大量のパケット投げはたとえ幾つかのサーバー、プロクシ、pc等経由しても発信元のサーバーには届くよ。
この問題をよくよく知るにつけaiで外から攻撃をして壊されたものではなくて
vpsの内部に入って合鍵を発見したっていうことなようなので、何かそのaiによる何か外部からの攻撃じゃないんですよね
だからそのあくまでも完全にこうGMOのずさんな管理が原因であったという事ではと。
だから攻撃をしてくるサーバー攻撃の無害化とか全くあてはまらない。
逮捕しても、要請されたらドイツにホイホイ移送しちゃう国だからなぁ。
日本国内でランサム集団の情報交換場所や手口を徹底的に調べるべきだった。
そんなだから、何のノウハウも残らない。
余ほど間抜けじゃない限り分らないように捜査が面倒になるように中継を作るから
探すのなんて無理。しかも他国との問題にならないようにとか日本じゃさらに無理。
過去イチ夏野さんが適任な回やんけ・・
GMOの件は表にサイバー攻撃のニュースがたくさん出たので本来しないのに自分で確認したらセキュリティが杜撰だったからこうなったのでは。それかデータを守る為に警告も兼ねて伝えたのにあえてこうしている可能性があるね。
被害者の個人情報スクショで投稿してる人いたけど、あそこまで知能が低いと生きるのも辛そうですね。
どんな手段でこういうハッキングができるのかが知識不足で全く分からないから対策も全くイメージできないや
人力でシステムの穴を完璧に塞ぐのはもう無理があるんだろうな
流出は2種類あるが防衛できるのは社内から社員の過失で流失するもの。外からコードを書き換えて・・・言い換えればAIが合鍵作って侵入するのはAIを戸前で留守番させるしかない。
それでも防御しかできない相手を100発殴ってどこかで1発入れば勝ちの勝負みたいなもの
サイバー攻撃に使用されている攻撃ツールが最近のAIの進化によって高度な専門知識がなくても簡単に使えるようになってきている。2026年現在、サイバー攻撃において中国製のAIモデルやAIツールが悪用・検出されるケースが世界中で急増しているそうです。
とりあえず、踏み台を撲滅しないといけないよね。あるいは、踏み台にボットを突っ込んで、動きを察知しておくっていう手もある。その後、海外IPドメインを追っかけていかないといけないよね。 GMOの問題って、福島原発事故発生原因と同様な事業者側の対応の遅れだよね。
夏野さんのおっしゃる通り、被害にあった大企業を囃すようなネット民がいるのは問題だと思う一方、大企業や経営者も被害にあった際に「ざまあ」と思われないように、平素から品格のある行いをしていただくことも大切なのではと思いました。
例えば、6000ぐらいのCHのアクセス元が同一IPとか、動画の投稿本数が異常に多いとかで能動的にチェックは出来るんじゃないかな。
ウイルスソフトの会社がウイルス作っている説
警備会社が闇バイトの情報屋説
働くと言う事は労働の対価を得る事です
会社としてセキュリティ強化より成長選んだのが間違い
公的セキュリティ監査と認証がないんだから, 民間企業でサイバーセキュリティ関連は成長しようがないのよ.
直感に反するけど, 規制強化に基いた成長力確保が必要な分野.
本当の被害者はエンドユーザーというのは意識しなければ
脆弱なレガシーサービスをFX専用サーバとして売り出した責務はありますし
面白かった!
GMOって結構恨み買ってるよね
■3行でわかる
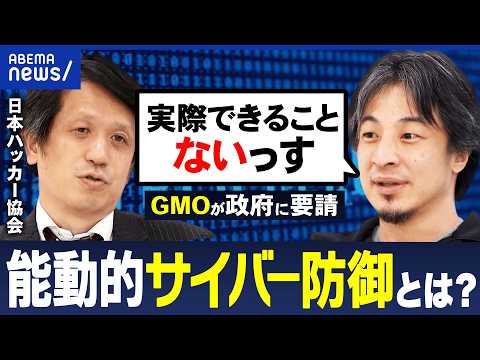
■GMOへの攻撃を受け能動的サイバー防御を考える
GMOへのサイバー攻撃をきっかけに、被害を防ぐための能動的サイバー防御が取り上げられた。政府への要請を踏まえ、日本ハッカー協会の代表理事や専門家らが対策を考える。攻撃への対応だけでなく、企業内のセキュリティ管理や担当者の待遇も関心を集めている。
■能動的サイバー防御は攻撃への先回りを目指す
能動的サイバー防御とは、攻撃を受けてから対応するだけでなく、脅威を早期に把握し、被害を防ぐことを目指す考え方だ。政府への要請をきっかけに、その必要性や課題が議論の中心となった。
■GMOへの攻撃から企業の備えにも関心
GMOへのサイバー攻撃を巡っては、外部からの脅威への対策に加え、企業内の管理のあり方にも目が向けられている。個人情報を必要以上に集めないことや、利用者の被害を意識することを求める意見もある。
■対策を担う人材の待遇と支援も論点
セキュリティエンジニアへの需要に見合う給与や、働き方の改善を求める声がある。問題が起きた際に責めるだけでなく、政府も含めて支援する環境が必要だという意見も出ている。
■みんなの反応
セキュリティ担当者の負担に見合う給与を求める声が複数ある。企業の管理体制や個人情報の取り扱いを見直すべきだという意見もある。一方、攻撃元の追跡の難しさや、問題が起きた際にも支援を続ける必要性を指摘する声も出ている。
■よくある疑問
Q. 能動的サイバー防御とは何か?
A. サイバー攻撃を受けた後の対応だけでなく、脅威を早期に把握し、被害の防止を目指す考え方だ。
Q. 対策を担う人材にはどんな課題がある?
A. セキュリティエンジニアの需要に対し、給与や働き方が見合っていないという意見がある。
■あわせて読みたい
サイバー防御は、攻撃への先回りと現場を支える体制をセットで考えるべきだ。担当者の負担を放置したまま新たな対策だけを求めても、継続は難しい。被害後の責任追及だけで終わらせず、待遇と支援の両方を整えることが再発防止の土台になる。
安心して使える環境を守るために、現場を支える仕組みも大切にしてほしい。